Le butin aurait dû se perdre dans les mélangeurs. Il reste pourtant visible, étape après étape, sur les blockchains publiques. Depuis plusieurs jours, des enquêteurs suivent les fonds dérobés à des clients de Ledger dont les portefeuilles matériels avaient été achetés chez un même revendeur. L’affaire s’inscrit dans une année 2026 déjà lourde pour le secteur crypto.
Ce qui est établi, et ce qui est estimé
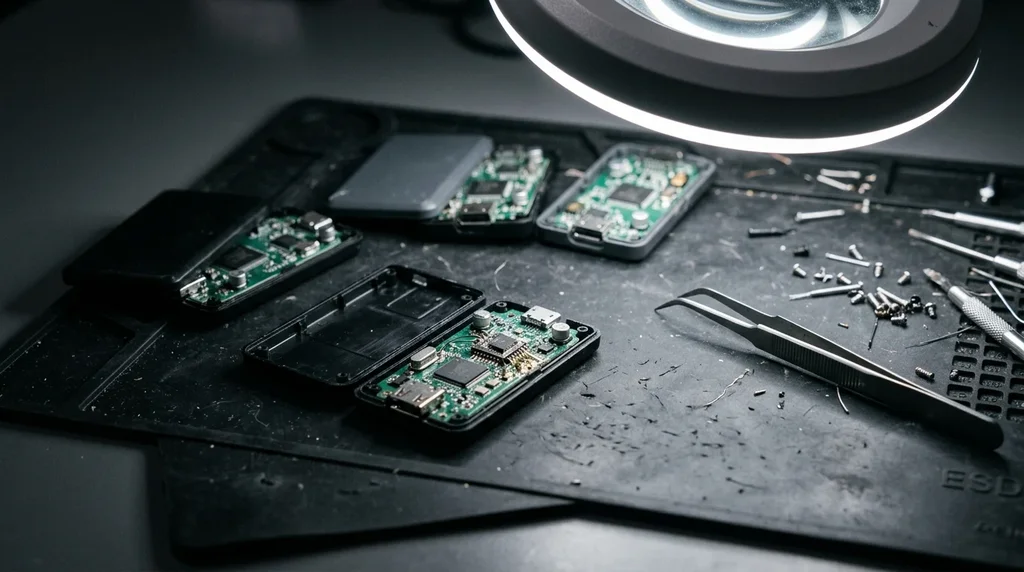
Les faits confirmés par Ledger sont limités. Le fabricant a reconnu la présence d’un implant matériel non autorisé dans au moins un appareil concerné. Selon le Journal du Coin, cette confirmation date du 10 octobre ; Ledger a ensuite fait le point dans un communiqué publié le dimanche 11 octobre sur X. Tous les cas confirmés concernent des appareils vendus par CryptoBilis, un revendeur actif en Indonésie, en Malaisie et aux Philippines, listé comme autorisé sur le site de Ledger. Le fabricant assure que ses propres systèmes et ses canaux de vente directs n’ont pas été touchés, sans dire comment les appareils ont été modifiés.
Les montants, eux, sont des estimations fondées sur les données publiques en chaîne : Ledger n’a confirmé aucun total. Bitquery évoque 93,2 millions de dollars dérobés sur 315 portefeuilles et six blockchains. La plateforme d’investigation YFarmX avance environ 103,4 millions de dollars sur 530 adresses et sept blockchains, dont les trois quarts en USDT sur Tron. D’autres estimations citées vont de 86 à 93 millions.
Comment le butin circule
Premier maillon, l’émetteur de stablecoin. Tether a placé 37 adresses liées au vol sur liste noire dès le 9 octobre, ce qui immobilise environ 10 millions d’USDT. Ce pouvoir de gel n’existe pas pour le bitcoin ou l’ether. Le pirate avait anticipé : dès le matin du vol, il a converti des USDT en USDD, le stablecoin de Tron, via un module que la liste noire de Tether ne touche pas, puis échangé le tout contre de l’ether sur THORChain, une plateforme d’échange entre blockchains.
Deuxième maillon, le mélangeur. YFarmX a compté sept vagues de dépôts sur Tornado Cash, un service qui casse le lien visible entre le portefeuille qui dépose et celui qui retire. Les fonds transitent par des pools de 100, 10 et 1 ETH, puis ressortent dans l’heure vers des portefeuilles neufs.
Troisième maillon, Zcash. Dans ses pools « blindés », l’émetteur, le montant et le destinataire des transactions sont masqués. YFarmX affirme pourtant avoir rattaché 108 retraits sur 108 à leur lot d’origine, « au zatoshi près », en analysant la construction, l’auteur et l’horodatage des transactions de retrait. Il s’agit d’une déclaration de la plateforme, pas d’une vérification indépendante. Les fonds ressortis financent ensuite des ventes de ZEC contre USDC, versés sur deux portefeuilles qui détenaient 1,79 million d’USDC non dépensés au moment de l’enquête, une part que Circle, l’émetteur de l’USDC, pourrait encore geler. La plus grosse part du butin reste toutefois de l’ether, qu’aucun émetteur ne peut geler.
Une année déjà lourde
D’après le tableau de bord de CertiK, mis à jour au 12 octobre, les pirates ont soutiré 2,81 milliards de dollars au secteur crypto depuis janvier, sur 693 incidents. Après 452,4 millions gelés ou restitués, la perte nette s’établit à 2,35 milliards. Octobre compte déjà 116,1 millions de dollars sur 26 incidents, dont l’essentiel provient des appareils Ledger trafiqués.
L’affaire Ledger se distingue par son mode opératoire. Lors de la campagne de phishing d’avril, une fausse application Ledger Live avait coûté 9,5 millions de dollars à des utilisateurs qui y avaient saisi leur phrase de récupération. Cette fois, l’attaquant disposait des clés elles-mêmes : les victimes n’ont commis aucune erreur, c’est la chaîne d’approvisionnement qui a été compromise.
Ce que cela implique pour les détenteurs en Suisse
Les cas confirmés concernent un revendeur d’Asie du Sud-Est, et rien dans les informations disponibles n’indique que des appareils vendus en Suisse soient touchés. L’affaire rappelle toutefois qu’un portefeuille matériel n’est fiable que si sa provenance l’est.
Les consignes de Ledger sont précises. Ne pas initialiser un appareil acheté chez ce revendeur au cours des 90 derniers jours. S’il est déjà configuré, transférer les fonds vers une nouvelle phrase de récupération, sur un appareil acheté directement auprès du fabricant. Et garder en tête qu’aucun employé de Ledger ne demandera jamais les 24 mots.
Au-delà de ce cas, quelques principes de prudence s’appliquent à tout détenteur, en Suisse comme ailleurs : acheter son appareil directement auprès du fabricant plutôt que par un intermédiaire, examiner l’appareil et son emballage à la réception, et considérer avec méfiance toute phrase de récupération qui ne serait pas générée par l’appareil lui-même lors de son initialisation.
Reste une question ouverte : qui supportera les pertes. Il n’est pas établi que Ledger indemnise les victimes, ni que les gels obtenus déboucheront sur des restitutions.