Die Beute hätte sich in den Mixern verlieren sollen. Doch sie bleibt Schritt für Schritt auf den öffentlichen Blockchains sichtbar. Seit mehreren Tagen verfolgen Ermittler die Mittel, die Kunden von Ledger gestohlen wurden, deren Hardware-Wallets beim selben Händler gekauft worden waren. Der Fall reiht sich in ein Jahr 2026 ein, das für die Kryptobranche bereits schwer wiegt.
Was feststeht und was geschätzt wird
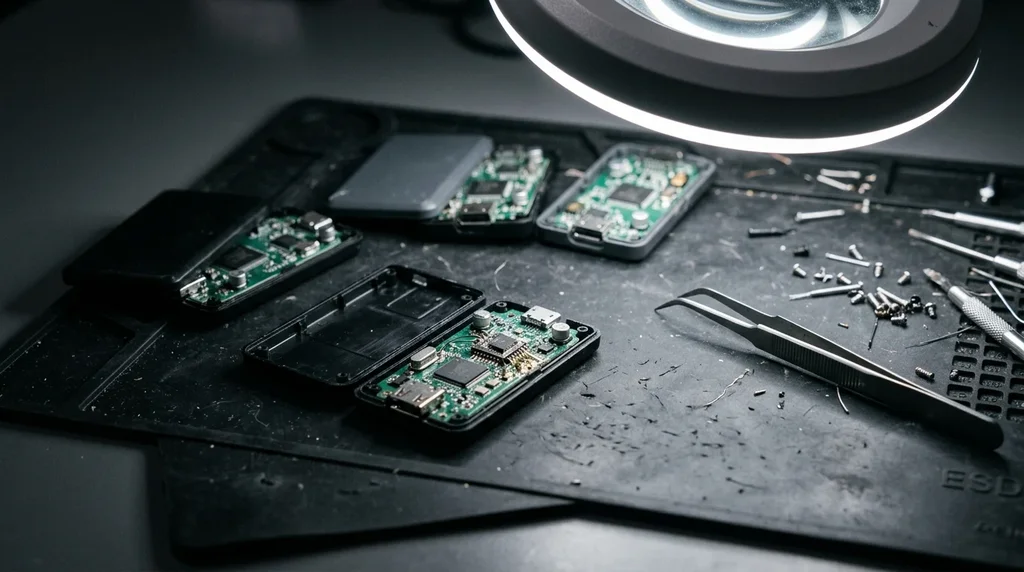
Die von Ledger bestätigten Fakten sind begrenzt. Der Hersteller hat das Vorhandensein eines nicht autorisierten Hardware-Implantats in mindestens einem betroffenen Gerät eingeräumt. Laut Journal du Coin stammt diese Bestätigung vom 10. Oktober; Ledger hat danach in einer am Sonntag, 11. Oktober, auf X veröffentlichten Mitteilung Bilanz gezogen. Alle bestätigten Fälle betreffen Geräte, die von CryptoBilis verkauft wurden, einem in Indonesien, Malaysia und auf den Philippinen tätigen Händler, der auf der Website von Ledger als autorisiert aufgeführt ist. Der Hersteller versichert, dass seine eigenen Systeme und seine direkten Vertriebskanäle nicht betroffen waren, ohne zu sagen, wie die Geräte verändert wurden.
Die Beträge hingegen sind Schätzungen auf Grundlage der öffentlichen On-Chain-Daten: Ledger hat keine Gesamtsumme bestätigt. Bitquery spricht von 93,2 Millionen Dollar, die aus 315 Wallets auf sechs Blockchains gestohlen wurden. Die Ermittlungsplattform YFarmX nennt rund 103,4 Millionen Dollar auf 530 Adressen und sieben Blockchains, davon drei Viertel in USDT auf Tron. Andere zitierte Schätzungen reichen von 86 bis 93 Millionen.
Wie die Beute zirkuliert
Erstes Glied, der Stablecoin-Emittent. Tether hat bereits am 9. Oktober 37 mit dem Diebstahl verbundene Adressen auf die schwarze Liste gesetzt, wodurch rund 10 Millionen USDT blockiert sind. Diese Möglichkeit zum Einfrieren gibt es bei Bitcoin oder Ether nicht. Der Hacker hatte vorgesorgt: Bereits am Morgen des Diebstahls tauschte er USDT in USDD, den Stablecoin von Tron, über ein Modul, das von der schwarzen Liste von Tether nicht erfasst wird, und wechselte dann alles auf THORChain, einer Handelsplattform zwischen Blockchains, in Ether.
Zweites Glied, der Mixer. YFarmX hat sieben Einzahlungswellen bei Tornado Cash gezählt, einem Dienst, der die sichtbare Verbindung zwischen der einzahlenden und der abhebenden Wallet aufbricht. Die Mittel laufen über Pools von 100, 10 und 1 ETH und fliessen innerhalb einer Stunde in neue Wallets ab.
Drittes Glied, Zcash. In seinen «abgeschirmten» Pools sind Absender, Betrag und Empfänger der Transaktionen verborgen. YFarmX gibt dennoch an, 108 von 108 Abhebungen ihrem ursprünglichen Posten zugeordnet zu haben, «auf den Zatoshi genau», indem die Plattform Aufbau, Urheber und Zeitstempel der Abhebungstransaktionen analysierte. Es handelt sich um eine Aussage der Plattform, nicht um eine unabhängige Überprüfung. Die abgeflossenen Mittel finanzieren anschliessend Verkäufe von ZEC gegen USDC, die auf zwei Wallets überwiesen wurden, die zum Zeitpunkt der Untersuchung 1,79 Millionen nicht ausgegebene USDC hielten, ein Anteil, den Circle, der Emittent von USDC, noch einfrieren könnte. Der grösste Teil der Beute besteht jedoch weiterhin aus Ether, den kein Emittent einfrieren kann.
Ein bereits schweres Jahr
Laut dem am 12. Oktober aktualisierten Dashboard von CertiK haben Hacker der Kryptobranche seit Januar bei 693 Vorfällen 2,81 Milliarden Dollar abgenommen. Nach 452,4 Millionen, die eingefroren oder zurückerstattet wurden, beläuft sich der Nettoverlust auf 2,35 Milliarden. Der Oktober zählt bereits 116,1 Millionen Dollar bei 26 Vorfällen, wobei der Grossteil von den manipulierten Ledger-Geräten stammt.
Der Fall Ledger hebt sich durch seine Vorgehensweise ab. Bei der Phishing-Kampagne im April hatte eine gefälschte Ledger-Live-App Nutzerinnen und Nutzer, die dort ihre Wiederherstellungsphrase eingegeben hatten, 9,5 Millionen Dollar gekostet. Diesmal verfügte der Angreifer über die Schlüssel selbst: Die Opfer haben keinen Fehler begangen, kompromittiert wurde die Lieferkette.
Was das für Besitzer in der Schweiz bedeutet
Die bestätigten Fälle betreffen einen Händler in Südostasien, und nichts in den verfügbaren Informationen deutet darauf hin, dass in der Schweiz verkaufte Geräte betroffen sind. Der Fall erinnert jedoch daran, dass eine Hardware-Wallet nur so vertrauenswürdig ist wie ihre Herkunft.
Die Anweisungen von Ledger sind präzise. Ein in den letzten 90 Tagen bei diesem Händler gekauftes Gerät nicht initialisieren. Ist es bereits eingerichtet, die Mittel auf eine neue Wiederherstellungsphrase übertragen, auf einem direkt beim Hersteller gekauften Gerät. Und daran denken, dass kein Ledger-Mitarbeiter jemals nach den 24 Wörtern fragen wird.
Über diesen Fall hinaus gelten für alle Besitzer einige Vorsichtsgrundsätze, in der Schweiz wie anderswo: das Gerät direkt beim Hersteller statt über einen Zwischenhändler kaufen, Gerät und Verpackung bei Erhalt prüfen und jede Wiederherstellungsphrase mit Misstrauen betrachten, die nicht vom Gerät selbst bei seiner Initialisierung erzeugt wurde.
Offen bleibt eine Frage: Wer trägt die Verluste? Es ist nicht erwiesen, dass Ledger die Opfer entschädigt, noch dass die erwirkten Sperren zu Rückerstattungen führen werden.