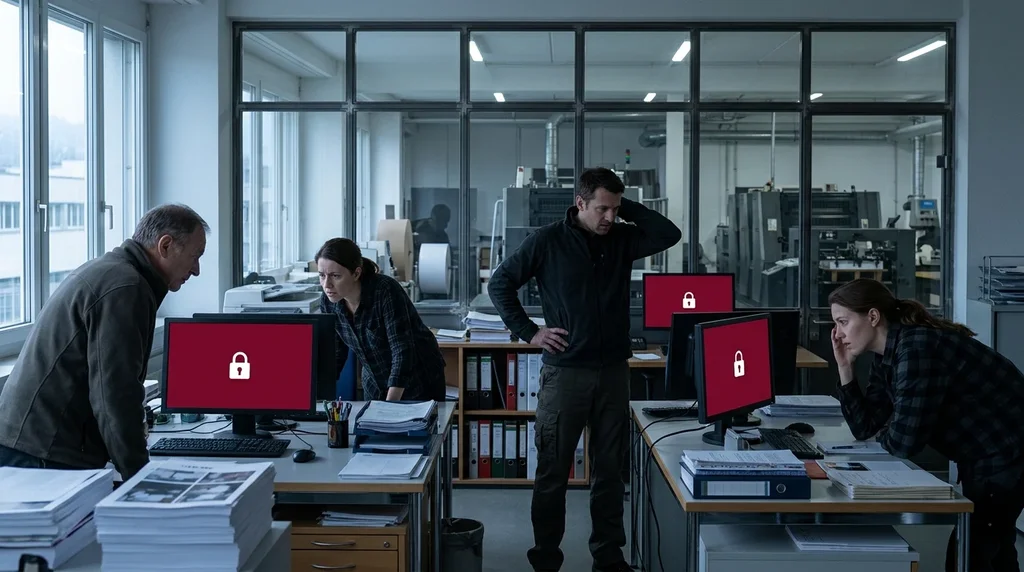
Un rançongiciel (ransomware) chiffre les données d'une entreprise, souvent après les avoir copiées, puis exige une rançon pour les rendre. En Suisse, l'Office fédéral de la cybersécurité (OFCS) a reçu 57 annonces de ce type au second semestre 2025, selon son rapport semestriel du 30 mars 2026. Face à une attaque, l'office recommande d'isoler aussitôt les systèmes touchés, de porter plainte et de ne pas payer.
Comment fonctionne une attaque par rançongiciel ?
Selon la page « Ransomware » de l'OFCS, ce logiciel malveillant chiffre les fichiers de l'ordinateur infecté, mais aussi ceux des lecteurs réseau auxquels il est relié. Les auteurs réclament ensuite une rançon pour rendre l'accès aux données. Les dégâts deviennent considérables quand les copies de sauvegarde sont elles aussi touchées, précise l'office.
Le blocage s'accompagne souvent d'un chantage aux données volées. Le communiqué commun du Ministère public de la Confédération (MPC), de l'Office fédéral de la police (fedpol) et de l'OFCS du 16 octobre 2025 décrit cette « double extorsion » à propos du groupe Akira. Les pirates copient d'abord les données de la victime, puis les chiffrent. Si la rançon n'est pas payée dans le délai fixé, ils les publient sur un site de fuite hébergé sur le darknet, appelé DLS (Data Leak Site). Le paiement est exigé en cryptomonnaie, le plus souvent en bitcoin. Pendant ce temps, le réseau de l'entreprise reste bloqué en tout ou partie.
Une revendication publiée par des pirates ne vaut pas preuve pour autant : lors de la vague de fuites revendiquées en France le 17 octobre 2026, la plupart des chiffres annoncés restaient à confirmer. Toutes les cyberattaques ne visent pas non plus une rançon. La cyberattaque contre Beyond Gravity, l'entreprise spatiale de la Confédération, fait l'objet d'un soupçon d'espionnage que personne ne confirme officiellement.
Par où les attaquants entrent-ils dans l'entreprise ?
Les portes d'entrée les plus fréquentes sont connues. Selon le communiqué du 16 octobre 2025, il s'agit le plus souvent de systèmes non mis à jour et d'accès à distance mal protégés. Sont visés le réseau privé virtuel (VPN) et le protocole de bureau à distance (RDP) lorsqu'ils ne demandent pas d'authentification à deux facteurs. La page « Ransomware » de l'OFCS ajoute les courriels porteurs de pièces jointes malveillantes.
Les failles connues mais non corrigées pèsent lourd. Le rapport semestriel 2025/2 de l'OFCS relève qu'une vulnérabilité découverte en 2024 dans les appareils du fabricant SonicWall a aidé Akira. Tous les utilisateurs concernés n'avaient pas suivi les instructions du fabricant pour se protéger.
Le risque passe aussi par les fournisseurs, note le même rapport, qui relève des attaques contre la chaîne d'approvisionnement logicielle. Exemple daté, sans lien établi avec un rançongiciel : fin septembre 2026, des données de la caisse de pension de Zurich ont été volées chez un fournisseur de logiciel. Et nul besoin d'être choisi pour être touché : la campagne Doorway contre les routeurs, mise au jour en octobre 2026 par la société CloudSEK, cherchait automatiquement des équipements vulnérables.
Combien d'entreprises suisses sont touchées ?
Les chiffres officiels ne couvrent que les cas signalés. Au second semestre 2025, 57 incidents liés à des rançongiciels ont été annoncés directement à l'OFCS, de manière volontaire ou au titre de l'obligation de signaler, selon le rapport semestriel 2025/2. Akira, déjà numéro un en Suisse au premier semestre, y a encore renforcé sa position.
Le portail PME de la Confédération, kmu.admin.ch, cite pour la même période 79 incidents, contre 47 un an plus tôt. Il attribue 26 attaques connues à Akira au second semestre 2025, contre 7 au premier. Les deux publications n'expliquent pas l'écart entre leurs décomptes.
Un seul groupe donne la mesure du phénomène. Selon le communiqué du 16 octobre 2025, environ 200 entreprises en Suisse ont été victimes d'Akira, pour un préjudice de plusieurs millions de francs. Les autorités supposent des cas non signalés : par crainte pour leur réputation, des victimes paient ou renoncent à porter plainte.
Les PME sont concernées. Selon l'étude « Cybersécurité des PME 2026 », menée par la Mobilière avec digitalswitzerland et soutenue par l'OFCS, 7 % des PME suisses ont déjà été victimes d'extorsion, soit environ 45'000 entreprises. Quelques-unes ont payé une rançon. L'extorsion touche surtout les PME les plus grandes, ainsi que l'industrie et la construction.
Chiffres clés
- 57 incidents liés à des rançongiciels annoncés directement à l'OFCS au second semestre 2025.
- Environ 200 entreprises suisses victimes du groupe Akira, selon le communiqué du 16 octobre 2025.
- 4 à 5 cas liés à Akira par semaine, un record en Suisse selon les autorités.
- 7 % des PME suisses déjà victimes d'extorsion, soit environ 45'000 entreprises.
- 9 % des cyberattaques signalées par les infrastructures critiques au second semestre 2025 étaient des rançongiciels.
- 24 heures pour signaler une cyberattaque à l'OFCS, pour les exploitants d'infrastructures critiques.
Que faire dans les premières heures ?
La première urgence est de couper l'attaque du reste du réseau. La page « Rançongiciels – que faire ? » de l'OFCS demande de déconnecter immédiatement les systèmes infectés : retirer le câble réseau et désactiver les adaptateurs sans fil. Le communiqué du 16 octobre 2025 ajoute de bloquer toutes les connexions Internet, y compris le courriel, les accès à distance et les VPN entre sites.
Les étapes suivantes visent à limiter les pertes et à comprendre l'intrusion :
- vérifier et mettre à l'abri les sauvegardes sans attendre ;
- repérer les systèmes touchés grâce aux fichiers journaux (logs) et aux métadonnées des fichiers chiffrés, puis conserver ces journaux ;
- bloquer sur le pare-feu ou le serveur proxy les adresses URL et IP des assaillants, trouvées dans les journaux ;
- décider tôt d'une analyse forensique, et copier les mémoires et les disques durs avant tout redémarrage ;
- réinstaller les systèmes à partir d'un support fiable, puis seulement restaurer les données.
Le but premier, selon l'OFCS, est de trouver la voie d'infection pour éviter une nouvelle infection. Sans compétences internes, il conseille de faire appel à une entreprise spécialisée. L'office n'intervient qu'en appui : la gestion d'un incident relève de l'organisation touchée, expliquait Roman Hüssy, coresponsable de son Govcert, au magazine PME. On le joint par un formulaire ou par sa ligne d'astreinte 24h/24.
Faut-il payer la rançon ?
L'OFCS déconseille de payer. Aucune garantie n'existe que les criminels ne publieront pas les données ou n'en tireront pas un autre profit après paiement, rappelle sa page « que faire ». Chaque chantage réussi encourage aussi les auteurs et finance le développement des attaques. Une entreprise qui envisage malgré tout de payer devrait d'abord en discuter avec la police cantonale, recommande l'office.
Qui prévenir, et dans quel délai ?
Plusieurs annonces peuvent s'imposer en parallèle. Le tableau reprend celles que liste l'OFCS.
| Destinataire | Qui est concerné | Délai |
|---|---|---|
| Police cantonale du siège | Toute entreprise victime : dénonciation pénale recommandée dans tous les cas | Dès le début, surtout si une analyse forensique est prévue |
| Office fédéral de la cybersécurité | Exploitants d'infrastructures critiques, obligation en vigueur depuis le 1er avril 2025 | 24 heures après la détection, 14 jours pour compléter |
| Office fédéral de la cybersécurité | Autres entreprises, signalement volontaire | Pas de délai imposé |
| Préposé fédéral à la protection des données et à la transparence | Violation de la sécurité des données à risque élevé pour les personnes concernées (art. 24 de la loi sur la protection des données) | Dans les meilleurs délais |
L'obligation de signaler a été décidée par le Conseil fédéral le 7 mars 2025. Depuis son entrée en vigueur, l'OFCS a reçu 325 signalements obligatoires, dont 145 au second semestre 2025, selon le communiqué de la Confédération du 30 mars 2026. Côté plainte, le MPC, fedpol et l'OFCS rappellent qu'elle multiplie les pistes d'enquête.
Peut-on récupérer les données sans payer ?
Parfois, oui. Selon l'OFCS, une restauration totale ou partielle reste possible même sans sauvegarde dans plusieurs cas :
- le rançongiciel n'a pas effacé les clichés instantanés (shadow copies) de Windows ;
- il existe des instantanés de machines virtuelles ou des versions antérieures des fichiers dans un service en nuage ;
- les fichiers effacés peuvent être restaurés par une analyse forensique ;
- le chiffrement présente des erreurs, ou la clé de déchiffrement est déjà connue.
Le site NoMoreRansom.org, projet de la police néerlandaise et d'Europol auquel la Confédération participe, propose des clés déjà connues. L'OFCS conseille aussi de conserver les données chiffrées, au cas où une solution de déchiffrement apparaîtrait plus tard.
Comment une PME réduit-elle le risque ?
La plupart de ces attaques peuvent être évitées, estiment le MPC, fedpol et l'OFCS. Leur communiqué cite deux mesures : installer les mises à jour et protéger les accès à distance par une authentification à deux facteurs. Sur sa page « Protection de base », l'OFCS complète la liste technique :
- recenser l'environnement informatique ;
- sauvegarder les données ;
- installer les mises à jour de sécurité ;
- utiliser un antivirus et des pare-feu ;
- sécuriser les accès à distance ;
- segmenter les réseaux.
Pour l'office, la cybersécurité est une mission de la direction, pas du seul service informatique. Il ajoute la sensibilisation du personnel, la gestion de la continuité et des responsabilités claires envers les prestataires.
La sauvegarde reste le point faible le plus concret. Selon l'étude « Cybersécurité des PME 2026 », neuf PME sur dix sauvegardent leurs données, mais un quart seulement teste régulièrement leur restauration. Notre analyse : face à un rançongiciel qui cherche aussi à atteindre les copies, une sauvegarde jamais restaurée reste une promesse non vérifiée. D'autres cas suisses figurent dans notre rubrique menaces et attaques informatiques.
Ce qu'on ne sait pas encore
- Le nombre réel d'attaques : hors infrastructures critiques, le signalement reste volontaire, et les autorités supposent des cas non annoncés.
- Le montant des rançons payées en Suisse : ni le communiqué de l'OFCS du 30 mars 2026 ni l'étude sur les PME ne le chiffrent.
Sources
- Office fédéral de la cybersécurité : « Rançongiciels – que faire ? »
- Office fédéral de la cybersécurité : « Ransomware »
- Office fédéral de la cybersécurité : « Rapport semestriel 2025/2 », 30 mars 2026
- Confédération : « Les cybermenaces restent élevées : les attaques sont plus ciblées et plus complexes », communiqué du 30 mars 2026
- MPC, fedpol et OFCS : « Cybercriminalité : Le groupe AKIRA intensifie ses activités », communiqué du 16 octobre 2025
- Office fédéral de la cybersécurité : « Protection de base : protégez votre entreprise ou votre autorité »
- Portail PME de la Confédération : « Recrudescence des cyberattaques par rançongiciels et « phishing » », 6 mai 2026
- 2clics.com : « Cybersécurité PME : 6 % des entreprises suisses touchées en trois ans », 23 octobre 2026