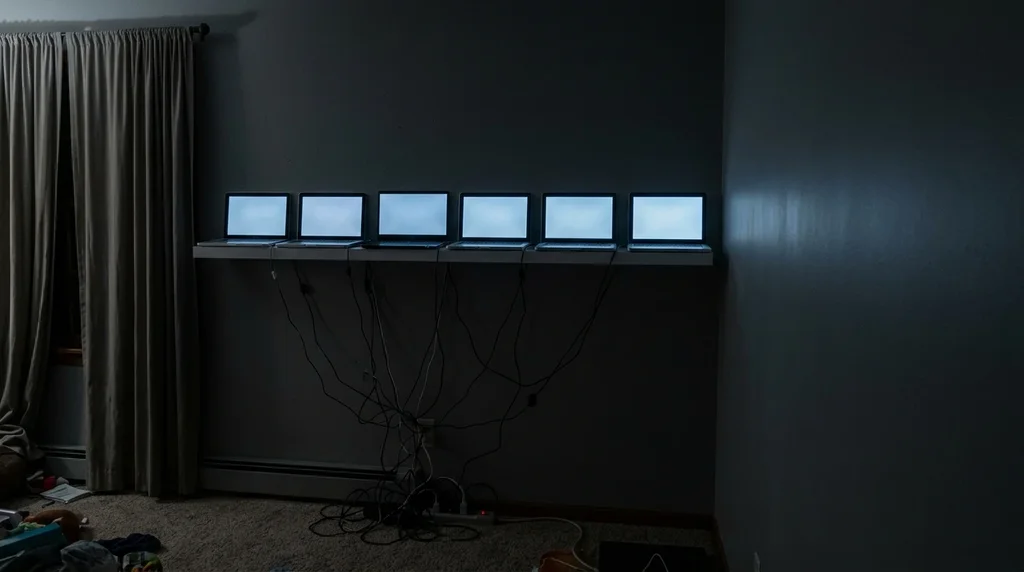
Das US-Justizministerium hat am 13. Oktober koordinierte Massnahmen gegen Netzwerke nordkoreanischer IT-Fachkräfte bekanntgegeben, die von amerikanischen Unternehmen aus der Ferne beschäftigt wurden. Die mitgeteilte Bilanz: 14 Personen angeklagt, zwei Festnahmen und rund 187 beschlagnahmte Geräte. Laut den Behörden nutzten diese Netzwerke gestohlene Identitäten und auf amerikanischem Boden eingerichtete Relais, um Einnahmen für Pjöngjang zu erzielen. Die Vorwürfe müssen vor Gericht noch bewiesen werden, und für die Beschuldigten gilt die Unschuldsvermutung.
Wie der Betrug laut Anklageschrift funktioniert
Der erste Teil des Falls wird in Ohio verhandelt. Gemäss der Anklageschrift soll das System von 2019 bis etwa Juli 2025 funktioniert haben. Das Prinzip, wie es die Staatsanwaltschaft beschreibt, besteht aus wenigen Schritten:
- Die Rekrutierung: Nordkoreanische IT-Fachkräfte bewerben sich mit gestohlenen oder gefälschten Ausweisdokumenten auf Homeoffice-Stellen.
- Die Tarnung im Netz: VPN und Proxy-Infrastrukturen lassen sie wie in den USA ansässige Arbeitskräfte erscheinen.
- Die physischen Relais: Amerikanische Mittelsleute nehmen die von den Arbeitgebern verschickten Laptops entgegen und richten sie so ein, dass sie aus der Ferne gesteuert werden können. Diese häuslichen Installationen werden «Laptop-Farmen» genannt.
- Die Bezahlung: Dieselben Helfer sollen dabei geholfen haben, die Löhne auf von Nordkorea kontrollierte Konten zu überweisen.
Ebenfalls laut Staatsanwaltschaft brachte diese Konstruktion rund 3 Millionen Dollar ein, deren mutmassliche Empfänger sanktionierte, mit dem Regime verbundene Einrichtungen sein sollen. Betroffen sind mehr als 70 Arbeitgeber aus den Bereichen Gesundheit, Kommunikation, IT-Support, Vertrieb und Industrie. Sie befinden sich in Ohio, in sechzehn weiteren Bundesstaaten und im District of Columbia.
Zwei US-Staatsangehörige, Michael James Bostelle und Juan Cecilio Pena Carrillo, wurden festgenommen. Die Anklageschrift richtet sich zudem gegen zehn in China ansässige Personen sowie zwei weitere, deren Identität vertraulich bleibt. Die Anklagepunkte betreffen insbesondere Betrug mittels elektronischer Kommunikation, Geldwäscherei und Identitätsdiebstahl.
In Texas geht das FBI gegen die Computer-«Farmen» vor
Der zweite Teil, die Operation Lonestar Roundup, fand vom 21. bis 25. September statt. Das FBI führte Durchsuchungen und weitere Einsätze in mehr als 40 texanischen Wohnungen durch, die bekanntermassen oder mutmasslich Installationen beherbergten, die von nordkoreanischen Arbeitskräften genutzt wurden. Die Beamten beschlagnahmten rund 187 Geräte: Laptops, aber auch KVM-Switches, mit denen sich mehrere Rechner aus der Ferne steuern lassen. Die Zahl bezieht sich also nicht ausschliesslich auf Computer.
Das Cybersicherheitsunternehmen CrowdStrike, das mit den Ermittlern zusammengearbeitet hat, bezeichnet die betreffende Gruppe als Famous Chollima. Erklärtes Ziel der Operation ist es, die lokale Infrastruktur zu beseitigen, die diese betrügerischen Anstellungen ermöglicht.
Methoden, die sich anpassen
Die US-Behörden beschreiben eine Entwicklung der Praktiken. Angesichts verschärfter Kontrollen sollen die Betreiber Helfer für vielfältigere Aufgaben anwerben und teilweise ganze Stellen an andere ausländische Staatsangehörige weitervergeben. Die Mitteilung veröffentlicht elf E-Mail-Adressen, die mit den identifizierten Systemen in Verbindung stehen, und verweist auf eine neue Warnung des FBI.
Das Risiko beschränkt sich laut derselben Mitteilung nicht darauf, einer Person einen Lohn zu zahlen, die nicht ihrer Identität entspricht. Ein falscher Mitarbeiter hat Zugang zu den Systemen seines Arbeitgebers, was das Unternehmen dem Diebstahl sensibler Daten und Erpressung aussetzt.
Nordkorea und Fernrekrutierung: Welche Warnsignale für Schweizer Unternehmen?
Die Quelle erwähnt kein Schweizer Unternehmen unter den betroffenen Arbeitgebern: Der Fall betrifft amerikanische Firmen. Doch das beschriebene Vorgehen ist keineswegs typisch amerikanisch, und jedes Unternehmen, das Entwicklerinnen und Entwickler im Homeoffice rekrutiert, kann daraus einige bewährte Praktiken ableiten. Es handelt sich hier um eine aus den berichteten Fakten abgeleitete Analyse, nicht um Empfehlungen der Behörden:
- Sich nicht allein auf die IP-Adresse verlassen: Dass sich ein Rechner in einem Land befindet, beweist weder, dass sein Nutzer dort wohnt, noch, dass er die rekrutierte Person ist. VPN und Proxys sind Teil des beschriebenen Systems.
- Die Identität über die zugesandten Dokumente hinaus prüfen: Die verwendeten Ausweise waren gestohlen oder gefälscht. Ein Videogespräch, direkte Referenzprüfungen und ein stimmiger Abgleich von Identität, Bankverbindung und Adresse begrenzen dieses Risiko.
- Die Lieferung der Hardware überwachen: Eine Lieferadresse, die nicht mit dem angegebenen Wohnsitz übereinstimmt, oder eine Adressänderung kurz vor dem Versand des Computers verdient eine Nachfrage.
- Ungewöhnliche Fernzugriffe erkennen: Fernsteuerungstools oder an einen Firmenrechner angeschlossene KVM-Switches sind Signale, die geprüft werden sollten.
- Die Lohnflüsse kontrollieren: Ein Bankkonto auf den Namen einer Drittperson oder ungewöhnliche Auszahlungswünsche sollten aufhorchen lassen.
- Zugriffe von Anfang an beschränken: Wer einem neuen Mitarbeiter im Homeoffice nur die nötigen Rechte gibt, verringert das Risiko im Betrugsfall.
Diese Massnahmen betreffen die Cybersicherheit im Unternehmen ebenso wie das Personalwesen: Der beschriebene Betrug beginnt mit einer Rekrutierung, bevor er zu einem Zugang zu den Systemen wird.
Eine von Hackerangriffen getrennte Einnahmequelle
Dieser Fall veranschaulicht einen anderen Finanzierungskanal als Hackerangriffe auf Krypto-Plattformen. Für die hier betroffenen Einnahmen wird kein Kryptowährungskreislauf beschrieben. Der dokumentierte Mechanismus beruht auf der Rekrutierung, dem Zugang zu den Systemen der Arbeitgeber und den Mittelsleuten, die den Betrug ermöglichen.
Quellen
- Journal du Coin: «Faux salariés, vrais revenus pour Pyongyang : Le FBI démantèle des réseaux aux US»