Le département de la Justice des États-Unis a annoncé le 13 octobre des actions coordonnées contre des réseaux d'informaticiens nord-coréens employés à distance par des entreprises américaines. Le bilan communiqué : 14 personnes inculpées, deux arrestations et environ 187 appareils saisis. Selon les autorités, ces réseaux utilisaient des identités volées et des relais installés sur sol américain pour générer des revenus au profit de Pyongyang. Les accusations doivent encore être établies devant la justice et les prévenus bénéficient de la présomption d'innocence.
Comment fonctionne la fraude, selon l'acte d'accusation
Le premier volet de l'affaire est jugé dans l'Ohio. D'après l'acte d'accusation, le dispositif aurait fonctionné de 2019 jusqu'aux environs de juillet 2025. Le principe, tel que le décrivent les procureurs, tient en quelques étapes :
- Le recrutement : des informaticiens nord-coréens postulent à des emplois en télétravail avec des documents d'identité volés ou fabriqués.
- Le camouflage réseau : des VPN et des infrastructures proxy leur donnent l'apparence de travailleurs installés aux États-Unis.
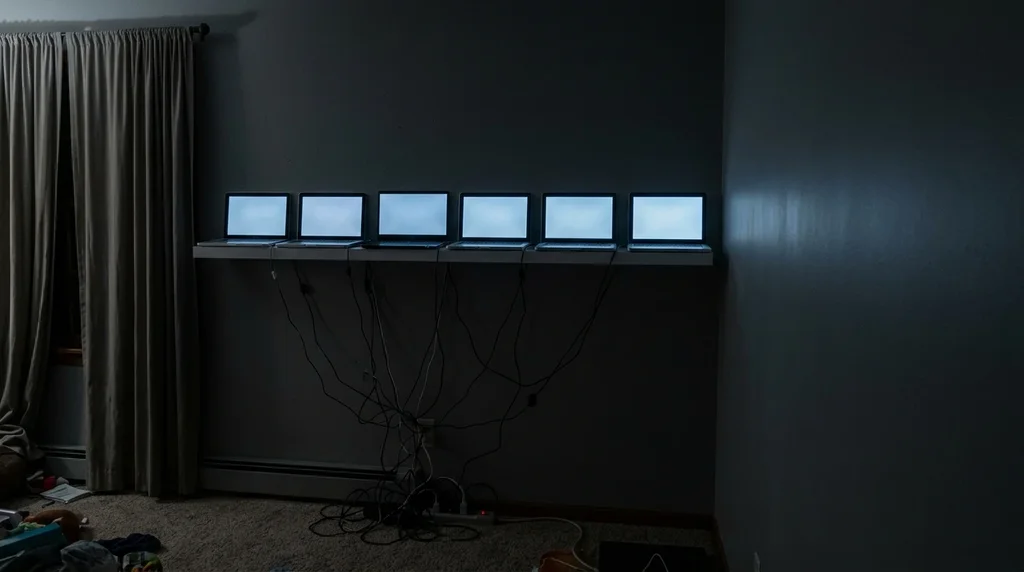
- Les relais physiques : des intermédiaires américains réceptionnent les ordinateurs portables envoyés par les employeurs et les configurent pour qu'ils soient pilotés à distance. Ces installations domestiques sont surnommées « laptop farms », des fermes d'ordinateurs portables.
- Le paiement : les mêmes facilitateurs auraient aidé à transférer les salaires vers des comptes contrôlés par la Corée du Nord.
Toujours selon les procureurs, ce montage a rapporté environ 3 millions de dollars, dont les destinataires présumés seraient des entités sanctionnées liées au régime. Plus de 70 employeurs sont concernés, dans la santé, les communications, le support informatique, la distribution et l'industrie. Ils sont situés dans l'Ohio, dans seize autres États et dans le district de Columbia.
Deux ressortissants américains, Michael James Bostelle et Juan Cecilio Pena Carrillo, ont été arrêtés. L'acte d'accusation vise aussi dix personnes établies en Chine et deux autres dont l'identité reste confidentielle. Les chefs d'inculpation portent notamment sur la fraude électronique, le blanchiment et l'usurpation d'identité.
Au Texas, le FBI s'attaque aux « fermes » d'ordinateurs
Le second volet, baptisé opération Lonestar Roundup, s'est déroulé du 21 au 25 septembre. Le FBI a mené des perquisitions et d'autres interventions dans plus de 40 résidences texanes connues ou soupçonnées d'héberger des installations utilisées par des travailleurs nord-coréens. Les agents ont saisi environ 187 appareils : des ordinateurs portables, mais aussi des boîtiers KVM, qui permettent de contrôler plusieurs machines à distance. Le chiffre ne correspond donc pas uniquement à des ordinateurs.
La société de cybersécurité CrowdStrike, qui a collaboré avec les enquêteurs, désigne le groupe concerné sous le nom de Famous Chollima. Le but affiché de l'opération est de supprimer l'infrastructure locale qui rend ces emplois frauduleux possibles.
Des méthodes qui s'adaptent
Les autorités américaines décrivent une évolution des pratiques. Face au renforcement des contrôles, les opérateurs recruteraient des facilitateurs pour des tâches plus variées et sous-traiteraient parfois des postes entiers à d'autres ressortissants étrangers. Le communiqué publie onze adresses électroniques associées aux dispositifs identifiés et renvoie vers une nouvelle alerte du FBI.
Le risque ne se limite pas, selon ce même communiqué, au versement d'un salaire à une personne qui ne correspond pas à son identité. Un faux employé dispose d'un accès aux systèmes de son employeur, ce qui expose l'entreprise au vol de données sensibles et à l'extorsion.
Corée du Nord et recrutement à distance : quels signaux pour les entreprises suisses ?
La source ne mentionne aucune entreprise suisse parmi les employeurs concernés : l'affaire porte sur des sociétés américaines. Mais le mode opératoire décrit n'a rien de propre aux États-Unis, et toute entreprise qui recrute des développeurs en télétravail peut en tirer quelques bonnes pratiques. Il s'agit ici d'une analyse déduite des faits rapportés, pas de recommandations des autorités :
- Ne pas se fier à la seule adresse IP : la présence d'une machine dans un pays ne prouve pas que son utilisateur y réside, ni qu'il soit la personne recrutée. VPN et proxys font partie du dispositif décrit.
- Vérifier l'identité au-delà des documents envoyés : les pièces utilisées étaient volées ou fabriquées. Un entretien vidéo, des contrôles de références directs et une vérification cohérente entre identité, coordonnées bancaires et adresse limitent ce risque.
- Surveiller la livraison du matériel : une adresse de livraison qui ne correspond pas au domicile déclaré, ou un changement d'adresse juste avant l'envoi de l'ordinateur, mérite une question.
- Repérer les accès à distance inhabituels : des outils de prise de contrôle ou des boîtiers KVM branchés sur un poste d'entreprise sont des signaux à examiner.
- Contrôler les flux de salaire : un compte bancaire au nom d'un tiers ou des demandes de versement inhabituelles doivent alerter.
- Limiter les accès dès le départ : donner à un nouvel employé à distance uniquement les droits nécessaires réduit l'exposition en cas de fraude.
Ces mesures relèvent de la cybersécurité en entreprise autant que des ressources humaines : la fraude décrite commence par un recrutement, avant de devenir un accès aux systèmes.
Une source de revenus distincte des piratages
Ce dossier illustre une filière de financement différente des piratages de plateformes crypto.Aucun circuit en cryptomonnaies n'est détaillé pour les revenus concernés ici. Le mécanisme documenté repose sur le recrutement, l'accès aux systèmes des employeurs et les intermédiaires qui rendent la fraude possible.
Sources
- Journal du Coin : « Faux salariés, vrais revenus pour Pyongyang : Le FBI démantèle des réseaux aux US »