Il Dipartimento di Giustizia degli Stati Uniti ha annunciato il 13 ottobre azioni coordinate contro reti di informatici nordcoreani impiegati a distanza da aziende americane. Il bilancio comunicato: 14 persone incriminate, due arresti e circa 187 dispositivi sequestrati. Secondo le autorità, queste reti utilizzavano identità rubate e intermediari installati sul suolo americano per generare entrate a favore di Pyongyang. Le accuse devono ancora essere provate in tribunale e gli imputati beneficiano della presunzione d'innocenza.
Come funziona la frode, secondo l'atto d'accusa
Il primo filone del caso è giudicato in Ohio. Secondo l'atto d'accusa, il sistema avrebbe funzionato dal 2019 fino a circa luglio 2025. Il principio, così come lo descrivono i procuratori, si riassume in poche tappe:
- Il reclutamento: informatici nordcoreani si candidano a impieghi in telelavoro con documenti d'identità rubati o falsificati.
- La mimetizzazione di rete: VPN e infrastrutture proxy danno loro l'aspetto di lavoratori residenti negli Stati Uniti.
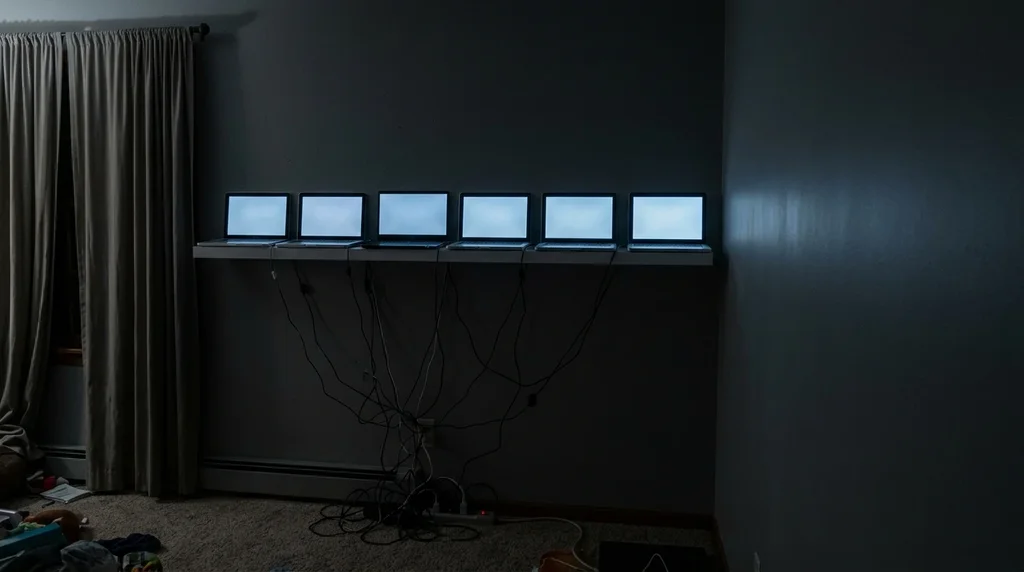
- Gli intermediari fisici: intermediari americani ricevono i computer portatili inviati dai datori di lavoro e li configurano affinché siano comandati a distanza. Queste installazioni domestiche sono soprannominate «laptop farms», fattorie di computer portatili.
- Il pagamento: gli stessi facilitatori avrebbero aiutato a trasferire gli stipendi verso conti controllati dalla Corea del Nord.
Sempre secondo i procuratori, questo schema ha fruttato circa 3 milioni di dollari, i cui presunti destinatari sarebbero entità sanzionate legate al regime. Sono coinvolti più di 70 datori di lavoro, nei settori della sanità, delle comunicazioni, del supporto informatico, della distribuzione e dell'industria. Si trovano in Ohio, in altri sedici Stati e nel Distretto di Columbia.
Due cittadini americani, Michael James Bostelle e Juan Cecilio Pena Carrillo, sono stati arrestati. L'atto d'accusa riguarda anche dieci persone residenti in Cina e altre due la cui identità resta riservata. I capi d'imputazione riguardano in particolare la frode telematica, il riciclaggio e il furto d'identità.
In Texas, l'FBI colpisce le «fattorie» di computer
Il secondo filone, denominato operazione Lonestar Roundup, si è svolto dal 21 al 25 settembre. L'FBI ha condotto perquisizioni e altri interventi in più di 40 residenze texane note o sospettate di ospitare installazioni utilizzate da lavoratori nordcoreani. Gli agenti hanno sequestrato circa 187 dispositivi: computer portatili, ma anche switch KVM, che permettono di controllare più macchine a distanza. La cifra non corrisponde quindi unicamente a computer.
La società di cybersicurezza CrowdStrike, che ha collaborato con gli inquirenti, designa il gruppo in questione con il nome di Famous Chollima. L'obiettivo dichiarato dell'operazione è eliminare l'infrastruttura locale che rende possibili questi impieghi fraudolenti.
Metodi che si adattano
Le autorità americane descrivono un'evoluzione delle pratiche. Di fronte al rafforzamento dei controlli, gli operatori recluterebbero facilitatori per compiti più vari e talvolta subappalterebbero interi posti di lavoro ad altri cittadini stranieri. Il comunicato pubblica undici indirizzi e-mail associati ai sistemi individuati e rimanda a una nuova allerta dell'FBI.
Il rischio non si limita, secondo lo stesso comunicato, al versamento di uno stipendio a una persona che non corrisponde alla propria identità. Un falso dipendente dispone di un accesso ai sistemi del suo datore di lavoro, il che espone l'azienda al furto di dati sensibili e all'estorsione.
Corea del Nord e reclutamento a distanza: quali segnali per le aziende svizzere?
La fonte non menziona alcuna azienda svizzera tra i datori di lavoro coinvolti: il caso riguarda società americane. Ma il modus operandi descritto non ha nulla di specifico agli Stati Uniti, e ogni azienda che assume sviluppatori in telelavoro può trarne alcune buone pratiche. Si tratta qui di un'analisi dedotta dai fatti riportati, non di raccomandazioni delle autorità:
- Non fidarsi del solo indirizzo IP: la presenza di una macchina in un Paese non prova che il suo utente vi risieda, né che sia la persona assunta. VPN e proxy fanno parte del sistema descritto.
- Verificare l'identità al di là dei documenti inviati: i documenti utilizzati erano rubati o falsificati. Un colloquio video, controlli diretti delle referenze e una verifica coerente tra identità, coordinate bancarie e indirizzo limitano questo rischio.
- Sorvegliare la consegna del materiale: un indirizzo di consegna che non corrisponde al domicilio dichiarato, o un cambiamento di indirizzo appena prima dell'invio del computer, merita una domanda.
- Individuare gli accessi remoti insoliti: strumenti di controllo remoto o switch KVM collegati a una postazione aziendale sono segnali da esaminare.
- Controllare i flussi salariali: un conto bancario intestato a terzi o richieste di versamento insolite devono mettere in allerta.
- Limitare gli accessi fin dall'inizio: concedere a un nuovo dipendente a distanza solo i diritti necessari riduce l'esposizione in caso di frode.
Queste misure rientrano nella cybersicurezza aziendale tanto quanto nelle risorse umane: la frode descritta inizia con un'assunzione, prima di diventare un accesso ai sistemi.
Una fonte di entrate distinta dagli attacchi informatici
Questo caso illustra un canale di finanziamento diverso dagli attacchi alle piattaforme crypto. Nessun circuito in criptovalute è descritto per le entrate in questione. Il meccanismo documentato si basa sul reclutamento, sull'accesso ai sistemi dei datori di lavoro e sugli intermediari che rendono possibile la frode.
Fonti
- Journal du Coin: «Faux salariés, vrais revenus pour Pyongyang : Le FBI démantèle des réseaux aux US»