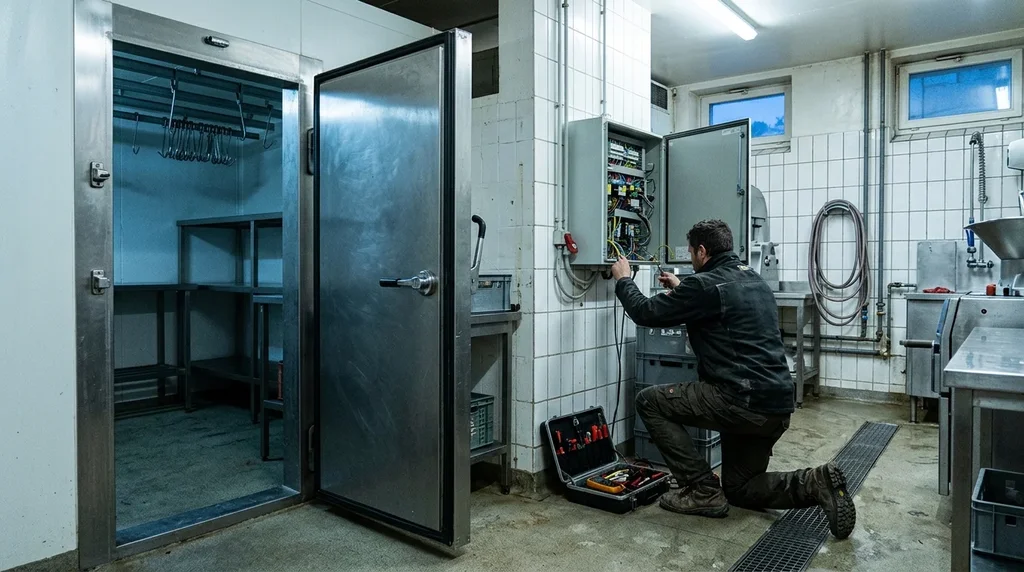
La première cyberattaque connue contre une installation frigorifique en Suisse a touché Lüthi's Fleischwaren, une boucherie de Köniz, commune de la région de Berne. Selon l'agence Keystone-ATS, relayée par SWI swissinfo.ch le 5 novembre 2026, des inconnus ont manipulé la commande électronique de ses chambres froides et de ses congélateurs. La boucherie a fermé temporairement pour écarter tout risque pour la sécurité alimentaire. Le cas s'inscrit dans une vague d'attaques contre la réfrigération des commerces européens.
Ce qui s'est passé à Köniz
La boucherie a confirmé l'attaque elle-même. « Les systèmes de commande électroniques de nos installations de réfrigération et de surgélation ont été manipulés à la suite d'une cyberattaque ciblée », écrit-elle sur son site, selon swissinfo.ch. SRF, la radiotélévision publique alémanique, a révélé l'affaire en premier.
Les propriétaires ont déconnecté les installations et fermé le magasin. Tous les processus et systèmes sont en cours de contrôle. La réouverture est prévue le 20 novembre 2026, à condition que les installations refroidissent de nouveau de manière fiable.
Les dégâts décrits sont lourds. D'après le propriétaire, cité par SRF et repris par le magazine spécialisé Netzwoche, la température du congélateur est montée à 50 à 70 degrés. La viande était en partie comme cuite, des étiquettes de prix avaient fondu, et la pièce ne se visitait plus qu'avec un masque.
C'est le premier cas de ce type rendu public en Suisse, selon SRF. Le 2 novembre 2026, Netzwoche rapportait déjà que le groupe de distribution suisse Coop avait enregistré des tentatives d'attaque, restées sans succès, selon une porte-parole citée par 20 Minuten.
Comment un frigo connecté devient une porte d'entrée
Une installation frigorifique professionnelle est pilotée par un régulateur électronique. Il fixe la température et déclenche le dégivrage. Une interface web permet au frigoriste de surveiller et de régler l'installation à distance. Selon Netzwoche, ce lien passe parfois par une connexion mobile, sans toucher au réseau informatique de l'entreprise. Mal protégé, il reste pourtant une surface d'attaque.
En France, c'est ce lien qui a cédé. Dans des centaines de supermarchés, des pirates ont modifié à distance la fonction de dégivrage, rapporte Tom's Guide le 14 octobre 2026. Congélateurs et vitrines réfrigérées sont montés jusqu'à 50 degrés.
Des modèles précis sont en cause. Danfoss, fabricant danois de régulateurs frigorifiques, cite ses contrôleurs AK-SM 800 et AK-SC 355, d'anciens modèles qui ne recevaient plus de mises à jour de sécurité. Des AK-SM 800A encore suivis ont aussi été touchés, faute d'avoir installé les correctifs. Le CERT-FR, le centre d'alerte de l'Agence nationale de la sécurité des systèmes d'information (ANSSI), vise aussi les systèmes Copeland Xweb et Dixell Xweb.
Les failles étaient connues. En août 2026, Claroty, société spécialisée dans la sécurité industrielle, avait signalé plusieurs failles dans l'AK-SM 800A, dont un contournement de l'authentification. Selon Netzwoche, elles portent les références CVE-2025-41450, CVE-2025-41451 et CVE-2025-41452. Danfoss les a corrigées dans les versions 4.2 et 4.3.1 du micrologiciel.
Le risque tient souvent à la configuration. « Les ressources exposées à Internet présentent un risque, notamment si les organisations utilisent encore des mots de passe par défaut ou faibles, ou si ces ressources ne sont pas protégées par un VPN », explique Amir Preminger, directeur technique de Claroty, à Tom's Guide.
Le parallèle avec les chambres froides de l'EFS
L'Établissement français du sang (EFS), l'opérateur public de la transfusion sanguine en France, a lui aussi été visé. Selon Inside IT, ses chambres froides de trois sites ont été manipulées à distance. Ces installations étaient fournies par un prestataire externe. Selon Le Canard enchaîné, cité par Inside IT, la température est passée de moins 30 à plus 110 degrés.
Les alarmes ont limité les dégâts. Les systèmes de surveillance ont détecté les anomalies rapidement, selon l'EFS. Aucun échantillon ni produit sanguin n'a été touché. Une partie des produits a été transférée par précaution dans d'autres établissements.
D'après Netzwoche, l'attaque a eu lieu le 2 novembre 2026 et l'EFS l'a confirmée le 4 novembre. L'EFS affirme ne pas avoir été la cible directe de l'attaque, selon la chaîne américaine CNBC citée par Netzwoche.
Notre analyse : le cas de l'EFS montre deux points qui valent aussi pour un commerce suisse. L'accès passait par les installations d'un prestataire, manipulées à distance, et l'EFS n'était pas la cible directe. Et une alarme de température surveillée a fait la différence entre une alerte et une perte de marchandise.
Trois cas, un même mode opératoire
| Cas | Date | Ce qui a été manipulé | Conséquence |
|---|---|---|---|
| Supermarchés français (Intermarché, Coopérative U, E.Leclerc, etc.) | Octobre 2026 | Fonction de dégivrage des régulateurs, jusqu'à 50 degrés | Jusqu'à 700 magasins touchés selon la police française ; produits frais et surgelés jetés |
| Établissement français du sang | 2 novembre 2026 | Chambres froides fournies par un prestataire, de moins 30 à plus 110 degrés | Aucun produit sanguin touché grâce aux alarmes |
| Lüthi's Fleischwaren, Köniz | Annoncé le 5 novembre 2026 | Commande électronique des frigos et congélateurs | 50 à 70 degrés selon le propriétaire ; fermeture, réouverture prévue le 20 novembre 2026 |
La vague dépasse ces trois cas. Selon Inside IT, des commerces ont été touchés en Belgique, en Suède, en Irlande, au Luxembourg, en Estonie, en Finlande et aux Pays-Bas. D'après le Guardian cité par Netzwoche, l'Allemagne, l'Italie, le Royaume-Uni et la Roumanie ont suivi le 3 novembre 2026, et le dommage atteint des millions d'euros. La Commission européenne a convoqué une réunion de crise. Les auteurs restent inconnus.
Ce qu'un commerce ou une PME suisse doit vérifier
Les consignes publiées pour les exploitants français valent pour tout équipement télégéré. Les points suivants en sont tirés : recommandations du CERT-FR et de l'ANSSI, de Danfoss et de Claroty. Ils complètent les bases de la cybersécurité PME.
- Faire l'inventaire. Lister les équipements reliés à Internet ou à un modem mobile : froid, mais aussi chauffage ou alarme. Selon l'étude Cybersécurité des PME 2026, un tiers environ des PME suisses seulement tiennent un inventaire de leurs systèmes.
- Fermer l'accès direct. L'interface d'administration ne doit pas être joignable depuis Internet. Pour la maintenance, l'accès doit passer par un VPN sécurisé ou un réseau protégé. Vincent Strubel, directeur de l'ANSSI, recommande de déconnecter ces équipements d'Internet ou, au minimum, d'appliquer un filtrage réseau très restrictif.
- Changer les mots de passe par défaut. Claroty cite les mots de passe par défaut ou faibles parmi les principaux risques.
- Vérifier le micrologiciel et l'âge du modèle. Les correctifs disponibles doivent être installés. Pour un modèle qui ne reçoit plus de correctifs, Danfoss conseille d'envisager son remplacement. Selon le CERT-FR, une remise aux paramètres d'usine ne suffit pas : l'équipement reste vulnérable.
- Relire le contrat de maintenance. Notre analyse : il doit dire qui installe les mises à jour, comment le prestataire se connecte et qui prévient qui en cas d'alerte. L'étude de 2026 note que le contrôle de la sécurité des fournisseurs reste peu répandu dans les PME. L'affaire des caisses de pension touchées via un prestataire a montré ce risque sous une autre forme, après une attaque fin septembre 2026.
- Garder une alarme de température indépendante. À l'EFS, c'est elle qui a évité la perte des produits.
Pour situer son niveau de protection, un test de cybersécurité PME gratuit permet un premier point. D'autres ressources figurent dans la rubrique protéger son entreprise.
Signaler l'incident à l'OFCS
L'Office fédéral de la cybersécurité (OFCS) reçoit les signalements. Depuis le 1er avril 2025, les exploitants d'infrastructures critiques doivent lui annoncer une cyberattaque dans les 24 heures suivant sa détection, rappelle l'État de Vaud sur sa page consacrée à la réaction aux cyberattaques. Pour une boucherie ou une PME hors de ce cercle, le signalement reste volontaire.
Le guichet unique de l'OFCS se trouve sur report.ncsc.admin.ch. L'office tient aussi une ligne d'astreinte 24 heures sur 24. La page du canton de Vaud propose en outre une fiche réflexe pour le cas d'un fournisseur attaqué.
Ce qu'on ne sait pas encore
- La boucherie n'a pas indiqué la marque de ses installations ni la voie d'entrée des attaquants.
- Les auteurs et leur mobile restent inconnus ; en France, le parquet de Paris a confié l'enquête à l'Office anticybercriminalité (OFAC).
- Le montant du dommage subi à Köniz n'a pas été communiqué.
Sources
- SWI swissinfo.ch (Keystone-ATS) : « First known cyberattack on Swiss food refrigeration system », 5 novembre 2026
- Inside IT : « Cyberangriff trifft Kühlsystem der französischen Blutbank », 5 novembre 2026
- Netzwoche : « Angriffswelle auf Kühlanlagen erreicht die Schweiz », mise à jour du 5 novembre 2026
- Tom's Guide : « Cyberattaque des frigos de supermarchés : des appareils Danfoss exposés sont toujours en ligne », 14 octobre 2026
- État de Vaud : « Réagir à une cyberattaque »