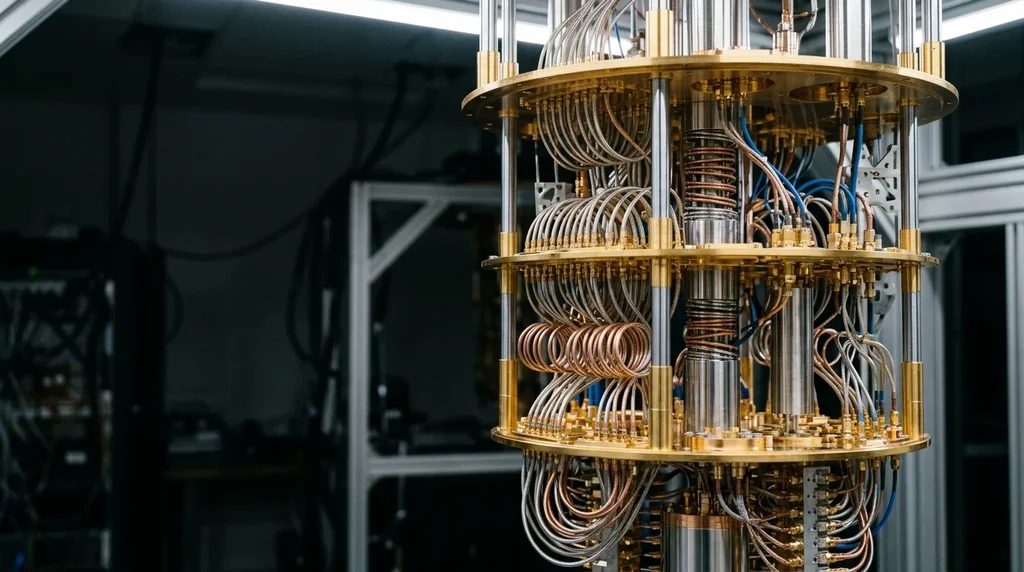
Giovedì 15 ottobre Google Quantum AI ha presentato sulla rivista Science un esperimento condotto sul suo chip Willow: la «coltivazione di stati magici». Secondo l’azienda, questa tecnica riduce di circa 40 volte gli errori su una delle risorse più costose del calcolo quantistico. Il risultato è solido, ma resta un risultato di laboratorio, che la stessa Google definisce una tappa da confermare su scala più ampia.
Perché un computer quantistico ha bisogno di stati magici
Un computer quantistico corregge i propri errori distribuendo un’informazione su un gran numero di qubit fisici. Questo principio funziona per la maggior parte delle operazioni, ma una famiglia indispensabile ne resta esclusa: le cosiddette porte T. Senza di esse, spiega il Journal du Coin, la macchina non va oltre ciò che un computer classico è in grado di simulare. Sono proprio queste operazioni a renderla una macchina universale.
Per eseguire una porta T bisogna prima preparare uno «stato magico», uno stato quantistico particolare che si consuma con l’uso. La loro fabbricazione pesa molto: alcune stime riservavano fino al 95% della capacità di una macchina a questo solo compito. Dal metodo di distillazione proposto da Sergei Bravyi e Alexei Kitaev nel 2004, venivano prodotti in ingombranti «fabbriche» di qubit.
Il metodo: filtrare anziché distillare
La coltivazione, teorizzata da Craig Gidney e dai suoi colleghi nel 2024, funziona come un filtro. Si inietta uno stato rumoroso in una piccola zona del chip, si susseguono misure coordinate, poi si scarta ogni tentativo che non supera uno dei controlli.
Su Willow, il team di Emma Rosenfeld e Craig Gidney ha ottenuto stati T con una fedeltà del 99,99%, ossia, secondo Google, «una riduzione di 40 volte degli errori rispetto agli stati non coltivati». Per riuscirci, i ricercatori sono passati da un codice a colori di distanza 3 a un codice di superficie di distanza 5. L’esperimento ha impiegato al massimo 54 dei 105 qubit del chip.
I limiti del risultato
La resa resta bassa: solo l’8% dei tentativi ha superato tutti i controlli, il che significa che la grande maggioranza delle prove viene scartata. Google avverte che occorre «ancora dimostrare la coltivazione su scala più ampia» e riconosce che permangono numerose sfide tecniche.
Il divario rispetto alle esigenze di un calcolo davvero utile è considerevole. Secondo il post di Google e l’articolo scientifico associato, fattorizzare una chiave RSA-2048 richiederebbe stati circa un milione di volte più puliti, con un errore ridotto a uno su dieci miliardi. L’articolo propone tuttavia una legge di scala favorevole: gli errori di coltivazione diminuiscono con il cubo del rumore hardware. Dimezzare il rumore di Willow riporterebbe così l’errore a circa due su 100'000. Si tratta di una proiezione, non di una misurazione.
Bitcoin quantistico: un’ipotesi confermata, non una minaccia immediata
Il legame con le criptovalute passa dalle stime delle risorse. Nel maggio 2025 Craig Gidney riduceva a meno di un milione di qubit rumorosi il costo della fattorizzazione di una chiave RSA-2048, venti volte meno della sua stima del 2019. La coltivazione faceva già parte delle ipotesi di quel calcolo. A marzo, un white paper di Google redatto insieme a Justin Drake e Dan Boneh collocava sotto i 500'000 qubit fisici il costo per violare la curva ellittica di Bitcoin. Secondo il Journal du Coin, alla fine di agosto la soglia per violare una chiave secp256k1 è scesa a 813 qubit logici.
La dimostrazione di giovedì trasforma quindi una delle ipotesi di questi modelli in un risultato sperimentale. Non avvicina però un attacco concreto a breve termine: Willow conta solo 105 qubit fisici e la resa della coltivazione resta dell’8%. Il risultato acquisito riguarda un elemento di base; la minaccia sulle firme ECDSA rimane una prospettiva, i cui tempi dipendono da progressi hardware non ancora dimostrati.
Il calendario normativo, dal canto suo, avanza. Il NIST prevede di deprecare gli algoritmi vulnerabili dopo il 2030, poi di vietarli dopo il 2035. Da agosto Circle pubblica un monitoraggio pubblico del divario tra qubit dimostrati e qubit necessari. Sul fronte di Bitcoin, le proposte di protezione, in testa BIP-360 e BIP-361, avanzano al ritmo del consenso della comunità.
Fonti
- Journal du Coin: «Bitcoin : Google réduit par 40 les erreurs quantiques»