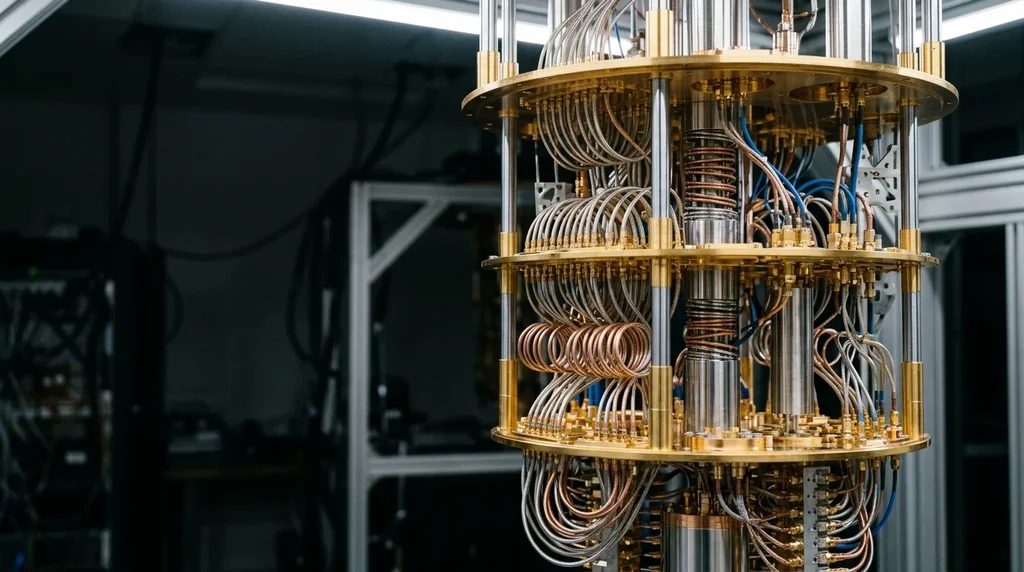
Google Quantum AI a présenté jeudi 15 octobre, dans la revue Science, une expérience menée sur sa puce Willow : la « cultivation d’états magiques ». Selon l’entreprise, cette technique réduit d’environ 40 fois les erreurs sur l’une des ressources les plus coûteuses du calcul quantique. Le résultat est solide, mais il reste un résultat de laboratoire, que Google lui-même qualifie d’étape à confirmer à plus grande échelle.
Pourquoi un ordinateur quantique a besoin d’états magiques
Un ordinateur quantique corrige ses erreurs en répartissant une information sur un grand nombre de qubits physiques. Ce principe fonctionne pour la plupart des opérations, mais une famille indispensable y échappe : les portes dites T. Sans elles, explique le Journal du Coin, la machine ne dépasse pas ce qu’un ordinateur classique sait simuler. Ce sont précisément ces opérations qui en font une machine universelle.
Pour exécuter une porte T, il faut d’abord préparer un « état magique », un état quantique particulier qui se consomme à l’usage. Leur fabrication pèse lourd : certaines estimations réservaient jusqu’à 95 % de la capacité d’une machine à cette seule tâche. Depuis la méthode de distillation proposée par Sergei Bravyi et Alexei Kitaev en 2004, on les produisait dans des « usines » de qubits encombrantes.
La méthode : filtrer plutôt que distiller
La cultivation, théorisée par Craig Gidney et ses collègues en 2024, fonctionne comme un filtre. On injecte un état bruité dans une petite zone de la puce, on enchaîne des mesures coordonnées, puis on écarte toute tentative qui échoue à l’un des contrôles.
Sur Willow, l’équipe d’Emma Rosenfeld et Craig Gidney a obtenu des états T d’une fidélité de 99,99 %, soit, selon Google, « une réduction de 40 fois des erreurs par rapport aux états non cultivés ». Pour y parvenir, les chercheurs sont passés d’un code couleur de distance 3 à un code de surface de distance 5. L’expérience a mobilisé au plus 54 des 105 qubits de la puce.
Les limites du résultat
Le rendement reste faible : seulement 8 % des tentatives ont franchi tous les contrôles, ce qui signifie que la grande majorité des essais sont rejetés. Google prévient qu’il faut « encore démontrer la cultivation à plus grande échelle » et reconnaît que de nombreux défis techniques subsistent.
L’écart avec les besoins d’un calcul réellement utile est considérable. D’après le billet de Google et le papier associé, factoriser une clé RSA-2048 exigerait des états environ un million de fois plus propres, avec une erreur ramenée à une sur dix milliards. Le papier avance toutefois une loi d’échelle favorable : les erreurs de cultivation diminuent avec le cube du bruit matériel. Diviser par deux le bruit de Willow ramènerait ainsi l’erreur à environ deux sur 100 000. Il s’agit d’une projection, pas d’une mesure.
Bitcoin quantique : une hypothèse confirmée, pas une menace immédiate
Le lien avec les cryptomonnaies passe par les estimations de ressources. En mai 2025, Craig Gidney ramenait à moins d’un million de qubits bruités le coût de factorisation d’une clé RSA-2048, vingt fois moins que son estimation de 2019. La cultivation faisait déjà partie des hypothèses de ce calcul. En mars, un livre blanc de Google coécrit avec Justin Drake et Dan Boneh plaçait sous 500 000 qubits physiques le coût de casser la courbe elliptique de Bitcoin. Selon le Journal du Coin, le seuil pour casser une clé secp256k1 est tombé à 813 qubits logiques fin août.
La démonstration de jeudi transforme donc l’une des hypothèses de ces modèles en résultat expérimental. Elle ne rapproche pas pour autant une attaque concrète à court terme : Willow ne compte que 105 qubits physiques, et le rendement de la cultivation reste de 8 %. Le résultat établi concerne une brique de base ; la menace sur les signatures ECDSA demeure une perspective, dont le calendrier dépend de progrès matériels non encore démontrés.
Le calendrier réglementaire avance de son côté. Le NIST prévoit de déprécier les algorithmes vulnérables après 2030, puis de les interdire après 2035. Circle publie depuis août un suivi public de l’écart entre qubits démontrés et qubits nécessaires. Côté Bitcoin, les propositions de protection, BIP-360 et BIP-361 en tête, progressent au rythme du consensus de la communauté.
Sources
- Journal du Coin : « Bitcoin : Google réduit par 40 les erreurs quantiques »